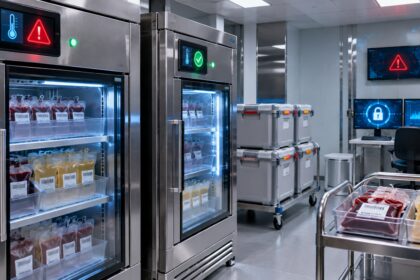

أثارت موجة جديدة من الهجمات الإلكترونية التي استهدفت أنظمة التبريد داخل متاجر بيع المواد الغذائية في عدد من الدول الأوروبية مخاوف واسعة بشأن أمن البنية التحتية الرقمية،
بعدما تمكن مخترقون من العبث بإعدادات تشغيل الثلاجات والمجمدات عن بُعد،
ما أدى إلى ارتفاع درجات الحرارة وتلف كميات من المنتجات الغذائية،
وأجبر بعض المتاجر على سحب السلع المبردة والمجمدة من الأرفف حفاظًا على سلامة المستهلكين.
وامتدت الاضطرابات، التي رُصدت يوم الاثنين 2 نوفمبر 2026،
إلى تسع دول أوروبية على الأقل،
هي بلجيكا وإستونيا وفنلندا وإيرلندا وإيطاليا ولوكسمبورغ وهولندا والبرتغال والسويد،
في تطور أعاد تسليط الضوء على المخاطر التي قد تنتج عن ربط المعدات التشغيلية داخل المتاجر بشبكات الإنترنت، دون توفير مستويات الحماية الرقمية الكافية.
اختراق أنظمة التبريد يهدد مخزون المتاجر
وتشير المعلومات المتداولة حول الحوادث إلى أن الهجمات لم تقتصر على تعطيل أجهزة التبريد بصورة تقليدية،
بل تضمنت تدخلًا غير مصرح به في أنظمة التحكم المسؤولة عن ضبط درجات الحرارة،
وهو ما سمح برفع حرارة بعض الثلاجات والمجمدات إلى مستويات غير مناسبة لحفظ الأغذية.
وفي بعض الحالات، وصلت درجات الحرارة المسجلة إلى نحو 50 درجة مئوية،
الأمر الذي تسبب في إفساد منتجات غذائية كان من المفترض الاحتفاظ بها في درجات حرارة منخفضة.
واضطرت متاجر متضررة إلى التخلص من سلع مبردة ومجمدة أو سحبها مؤقتًا من البيع،
تجنبًا لطرح منتجات قد تشكل خطرًا على صحة المستهلكين.
وسجلت بلجيكا عددًا من الحالات التي طالت فروعًا تابعة لسلاسل تجارية معروفة،
من بينها «ديلهايز» و«كارفور» و«كولرايت»،
كما أعلنت مجموعة «موسغريف» في إيرلندا تأثر 13 متجرًا تابعًا لسلسلة «سوبر فالو»،
بينما شهدت السويد اضطرابات في عدد من متاجر «كووب» و«إيكا».
شركات أوروبية تتعامل مع تداعيات الهجمات
وتسببت الحوادث في حالة استنفار داخل عدد من شركات تجارة التجزئة،
التي بدأت مراجعة أنظمة التبريد والتأكد من سلامة المعدات المتصلة بشبكات التحكم عن بُعد،
إلى جانب اتخاذ إجراءات احترازية شملت فحص المنتجات الغذائية والتخلص من السلع التي تعرضت لدرجات حرارة غير آمنة.
ولم تقتصر المخاوف على الخسائر المباشرة الناتجة عن تلف الأغذية،
إذ يمكن أن يؤدي تعطيل أنظمة التبريد في المتاجر الكبرى ومراكز التخزين إلى إرباك عمليات التوزيع والتوريد،
خصوصًا عندما تعتمد الشركات على أنظمة مركزية لإدارة المعدات ومراقبتها من مواقع بعيدة.
كما أن تكرار هذه الحوادث يضع شركات التجزئة أمام تحدٍ إضافي يتعلق بضرورة تحقيق التوازن بين الاستفادة من التكنولوجيا في إدارة عملياتها اليومية،
وبين حماية الأنظمة الرقمية التي تتحكم في معدات أساسية لا يمكن الاستغناء عنها.
ثغرات في المعدات القديمة تثير قلق خبراء الأمن السيبراني
ويركز خبراء الأمن السيبراني في تفسيرهم للهجمات على احتمالية استغلال ثغرات أمنية في بعض وحدات التحكم القديمة المستخدمة لإدارة أنظمة التبريد،
خصوصًا الأجهزة التي تظل متصلة بالإنترنت رغم عدم حصولها على التحديثات الأمنية اللازمة.
وتشير تقارير تقنية إلى أن بعض المعدات المستخدمة في هذه الأنظمة أصبحت خارج نطاق الدعم البرمجي،
وهو ما يجعل معالجة الثغرات المكتشفة فيها أكثر صعوبة،
ويزيد احتمالات استغلالها من جانب جهات غير مصرح لها.
وتبرز في هذا السياق أنظمة ومعدات تابعة لشركات متخصصة في تقنيات التبريد والتحكم الصناعي،
من بينها شركة «دانفوس» الدنماركية،
التي ارتبطت بعض معداتها بحوادث سابقة،
وأوضحت تقارير أن عددًا من الأجهزة القديمة لم يعد يحصل على تحديثات أمنية منتظمة.
هجمات فرنسا السابقة تزيد المخاوف من اتساع الظاهرة
وتأتي التطورات الأوروبية الجديدة بعد هجوم إلكتروني مماثل شهدته فرنسا خلال شهر أكتوبر الماضي،
واستهدف أنظمة التبريد في مئات المتاجر،
ما تسبب في اضطراب عمليات حفظ الأغذية وخسائر مادية كبيرة لدى عدد من الشركات.
وأعادت الحوادث الأخيرة المخاوف من احتمال تحول هذا النوع من الاختراقات إلى نمط متكرر يستهدف قطاعات تجارية مختلفة،
خاصة أن أنظمة التبريد والتخزين أصبحت تعتمد بصورة متزايدة على تقنيات الاتصال والتحكم عن بُعد.
ومع ذلك، لا تزال الجهات المعنية تحقق في طبيعة الحوادث الأخيرة،
ولم تعلن أي جهة مسؤوليتها عنها،
كما لم يتم التأكد بصورة قاطعة من وجود رابط مباشر بين جميع الهجمات التي شهدتها الدول الأوروبية،
أو من وقوف مجموعة واحدة وراء تنفيذها.
تحذيرات أوروبية من تهديد سلاسل الإمداد الغذائي
وأثارت هذه الهجمات اهتمام المؤسسات الأوروبية المعنية بحماية البنية التحتية وسلاسل الإمداد،
وسط تحذيرات من أن استهداف الأنظمة التشغيلية للمتاجر قد يتجاوز الخسائر التجارية المباشرة،
ليؤثر في ثقة المستهلكين بقدرة الشركات على ضمان سلامة المنتجات الغذائية.
وتتمثل الخطورة في أن الهجوم على نظام تقني واحد قد يؤدي إلى تعطيل وظيفة أساسية داخل منشأة تجارية،
حتى دون سرقة بيانات العملاء أو الوصول إلى الحسابات المالية.
وهو ما يوضح أن الأمن السيبراني لم يعد مرتبطًا فقط بحماية المعلومات،
بل أصبح عنصرًا أساسيًا في حماية الخدمات والمنتجات التي يعتمد عليها الناس يوميًا.
ويرى متخصصون أن مواجهة هذه التهديدات تتطلب تحديث المعدات القديمة،
وإغلاق منافذ الاتصال غير الضرورية،
وعدم ترك وحدات التحكم الصناعية مكشوفة أمام الإنترنت،
إلى جانب استخدام أنظمة مراقبة مستمرة وفصل شبكات التشغيل عن شبكات الاستخدام المكتبي كلما أمكن ذلك.
الأمن السيبراني يدخل مرحلة جديدة من التحديات
وتكشف الهجمات التي طالت أنظمة تبريد المتاجر الأوروبية عن تحول مهم في طبيعة المخاطر الرقمية،
بعدما أصبحت الأجهزة الصناعية والتجارية المتصلة بالإنترنت أهدافًا محتملة للاختراق والتعطيل،
بما في ذلك المعدات التي قد لا يتوقع المستهلك أن تكون عرضة لهجمات إلكترونية.
ومع استمرار التحقيقات في الحوادث وتقييم حجم الأضرار،
تتجه الأنظار إلى قدرة الشركات الأوروبية على تعزيز حماية أنظمتها التشغيلية ومنع تكرار مثل هذه الاختراقات،
أن حماية البنية التحتية الرقمية أصبحت مرتبطة بصورة مباشرة باستقرار قطاعات حيوية،
من بينها تجارة الأغذية والتخزين والنقل والتوزيع.
وتؤكد هذه التطورات أن أي ثغرة في نظام تقني يبدو بسيطًا، مثل وحدة التحكم في درجة حرارة ثلاجة تجارية،
قد تتحول إلى أزمة واسعة عندما تكون المعدات مرتبطة بشبكات متصلة بالإنترنت وتُستخدم على نطاق كبير.